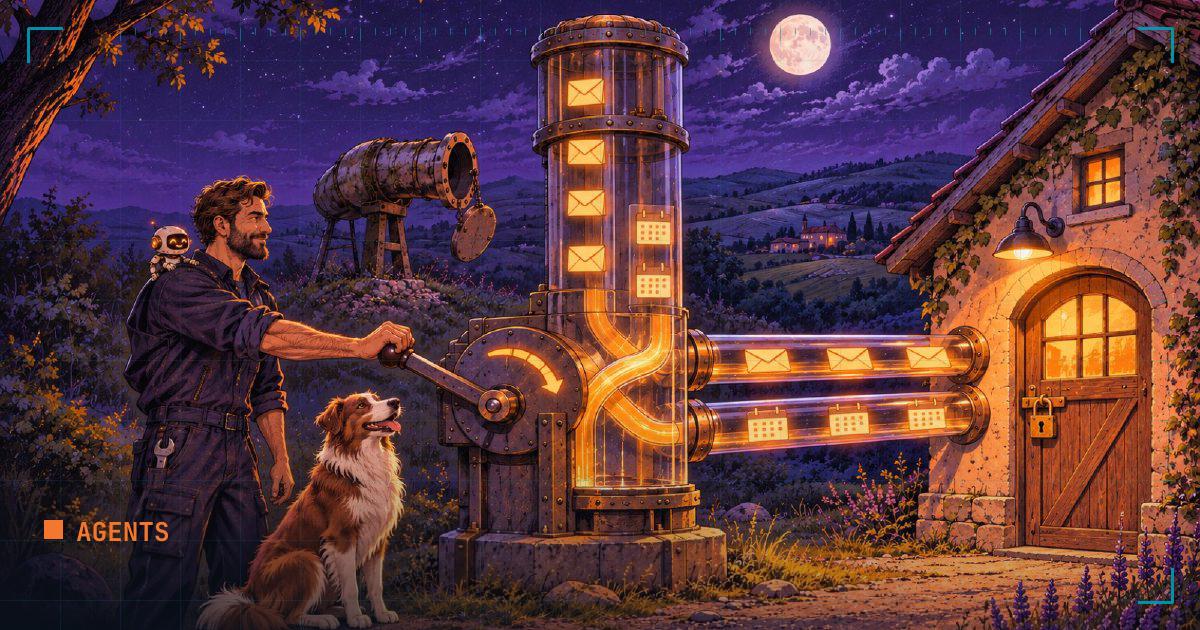
J’avais besoin qu’Hermes accède à mes mails et à mon calendrier Proton depuis mon infrastructure, sans exposer mes identifiants comme paramètres d’outil et sans dépendre de Proton Mail Bridge. J’ai construit Proton Service pour lui donner ce point d’accès.
Le service et son serveur MCP tournent chez moi. Hermes peut les appeler sur mon réseau pour consulter Proton et, lorsque je l’autorise, effectuer des écritures. Les données transitent quand même par Proton et, selon le modèle configuré dans Hermes, les informations retournées à l’agent peuvent aussi être transmises à un fournisseur externe.
Pourquoi pas Bridge
Fin octobre 2026, j’ai recensé 125 dépôts MCP qui donnent accès à Proton Mail ou Calendar. 106 passent par Proton Mail Bridge et 11 parlent directement à l’API de Proton. Les 8 autres se contentent d’un lien ICS partagé, d’hydroxide, d’un navigateur piloté ou du seul SMTP.
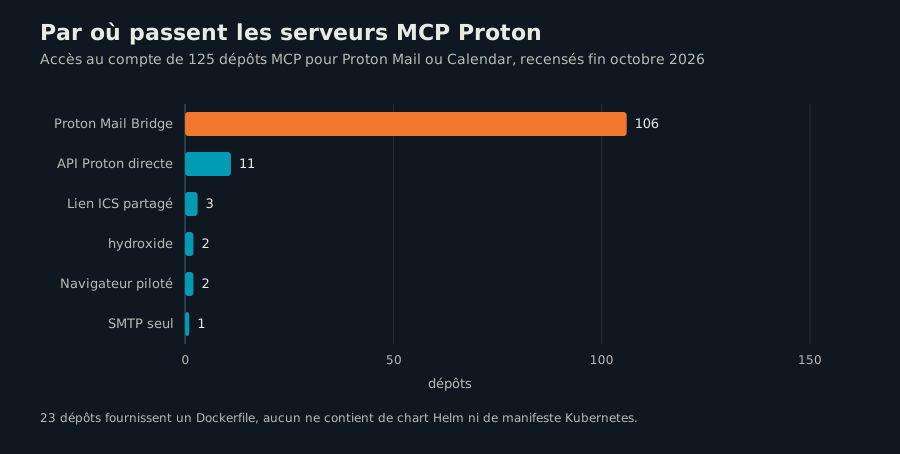
23 fournissent un Dockerfile, aucun ne contient de chart Helm ni de manifeste Kubernetes. Le sujet attire : 25 de ces dépôts ont été créés en octobre.
J’ai trouvé ces dépôts par des recherches GitHub, puis j’ai lu le code de chacun pour savoir comment il se connecte. Il en manque sûrement, mais la proportion est nette. La liste et le classement sont dans recensement-mcp-proton.csv.
Bridge est pensé pour un client mail de bureau. Pour un agent, il ajoute un service à faire tourner et à garder connecté, et il n’expose que IMAP et SMTP : le calendrier reste hors de portée.
Proton Service parle directement à l’API de Proton. Le mail et le calendrier passent par le même service, avec une seule session, et il se déploie comme n’importe quelle application de mon cluster : deux images Docker et un chart Helm.
Je ne suis pas le seul à me passer de Bridge. proton-cli couvre le mail, le calendrier et d’autres applications Proton dans un seul binaire, et son fork proton-mcp expose ces commandes en MCP. proton-cal sait modifier un événement et gérer la récurrence, là où je me limite à créer et supprimer.
Pour un usage en ligne de commande, ces projets sont plus complets que le mien. Proton Service vise un service partagé, déployé sur Kubernetes, avec une API REST que d’autres applications peuvent appeler.
Ce que l’agent peut faire
Le serveur MCP expose des outils pour lister et lire les messages, récupérer leurs pièces jointes, envoyer un mail, consulter les calendriers et créer ou supprimer des événements. Les opérations d’écriture passent par un verrou dédié, distinct de l’accès en lecture.
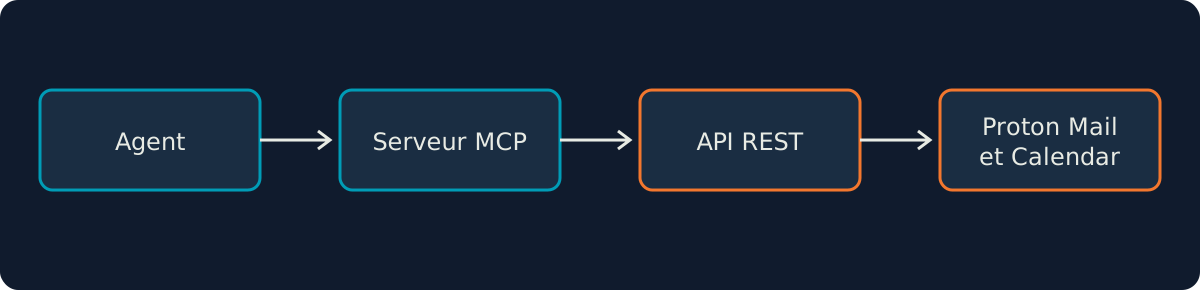
Je peux par exemple demander à Hermes les événements prévus sur une période. Il appelle l’outil MCP avec les bornes ; Proton Service interroge Proton et renvoie les événements à Hermes. Pour modifier l’agenda ou envoyer un mail, il faut que les écritures soient activées côté service.
Deux couches pour deux usages
Le service REST est écrit en Go. Il gère la connexion Proton, la session, les messages et les calendriers. Le serveur MCP, en Python, traduit les appels d’outils en requêtes HTTP vers ce service.
Cette séparation permet à une application classique et à un agent de réutiliser les mêmes opérations. Elle garde aussi le code de connexion à Proton à un seul endroit. La session est persistée sur disque pour éviter de se reconnecter après chaque redémarrage ; ce fichier contient des éléments sensibles et doit être protégé comme un mot de passe.
Dans mon installation, l’API reste sur mon réseau de confiance, sans clé API supplémentaire. Le serveur MCP reçoit sa configuration côté serveur. La clé qui protège les écritures n’est pas un argument que le modèle peut choisir dans un appel d’outil. L’accès au serveur MCP lui-même reste néanmoins une décision importante : les outils de lecture peuvent exposer le contenu d’une boîte mail et d’un calendrier.
Ce que cela ne garantit pas
Auto-héberger le service ne rend pas automatiquement une conversation privée. Dès qu’un outil renvoie un message à un agent, le contenu peut être transmis au fournisseur du modèle ou conservé dans ses traces, selon la configuration choisie. Il faut donc regarder toute la chaîne, du service au modèle, avant de lui confier une boîte personnelle.
L’interface utilisée côté Proton est une API client privée, en particulier pour le calendrier. Elle peut changer sans préavis. Ce projet n’est pas un produit officiel Proton ; il faut accepter ce risque et examiner les conditions d’utilisation avant de s’en servir.
L’authentification intégrée de l’API est en cours de préparation. Dans mon installation actuelle, je garde l’API sur un réseau de confiance. Le verrou d’écriture ajoute une protection pour les actions qui modifient des données ; il ne remplace pas le contrôle de l’accès à la lecture.
Ce que je retiens
- Une interface MCP permet à un agent d’utiliser la messagerie et le calendrier sans lui donner les identifiants Proton comme paramètres d’outil.
- Le contenu retourné à l’agent reste sensible : le choix du modèle, des logs et des droits d’accès compte autant que l’hébergement du service.
- Se passer de Bridge retire un service à maintenir et ouvre l’accès au calendrier, mais une API client privée impose d’accepter une compatibilité fragile.
- Une action d’écriture mérite une protection distincte de la simple consultation.
Le code est open source : didlawowo/proton-mcp-service.